

Les pirates informatiques d'État nord-coréens ciblent les entreprises de crypto avec plusieurs types uniques de logiciels malveillants déployés en parallèle à de multiples escroqueries, y compris de fausses réunions Zoom.
L'acteur de menace lié à la Corée du Nord, connu sous le nom de UNC1069, a été observé ciblant le secteur crypto pour voler des données sensibles sur les systèmes Windows et macOS dans le but ultime de faciliter le vol financier.
UNC1069 aurait été actif depuis avril 2018. Il a un historique de campagnes d'ingénierie sociale à des fins de gain financier utilisant de fausses invitations à des réunions et se faisant passer pour des investisseurs de sociétés réputées.
Fausse réunion Zoom déployant une attaque par logiciel malveillant contre une entreprise crypto
Dans son dernier rapport, les chercheurs de Google Mandiant ont détaillé leur enquête sur une intrusion visant une société FinTech dans l'industrie de la crypto. Selon les enquêteurs, l'intrusion a commencé par un compte Telegram compromis appartenant à un dirigeant du secteur crypto.
Les attaquants ont utilisé le profil détourné pour contacter la victime. Ils ont progressivement instauré la confiance avant d'envoyer une invitation Calendly pour une réunion vidéo. Le lien de la réunion dirigeait la cible vers un faux domaine Zoom hébergé sur une infrastructure contrôlée par les acteurs de menace.
Pendant l'appel, la victime a signalé avoir vu ce qui semblait être une vidéo deepfake d'un PDG d'une autre entreprise crypto.
« Bien que Mandiant n'ait pas pu récupérer de preuves médico-légales pour vérifier de manière indépendante l'utilisation de modèles d'IA dans ce cas précis, la ruse rapportée est similaire à un incident précédemment rendu public avec des caractéristiques similaires, où des deepfakes auraient également été utilisés », indique le rapport.
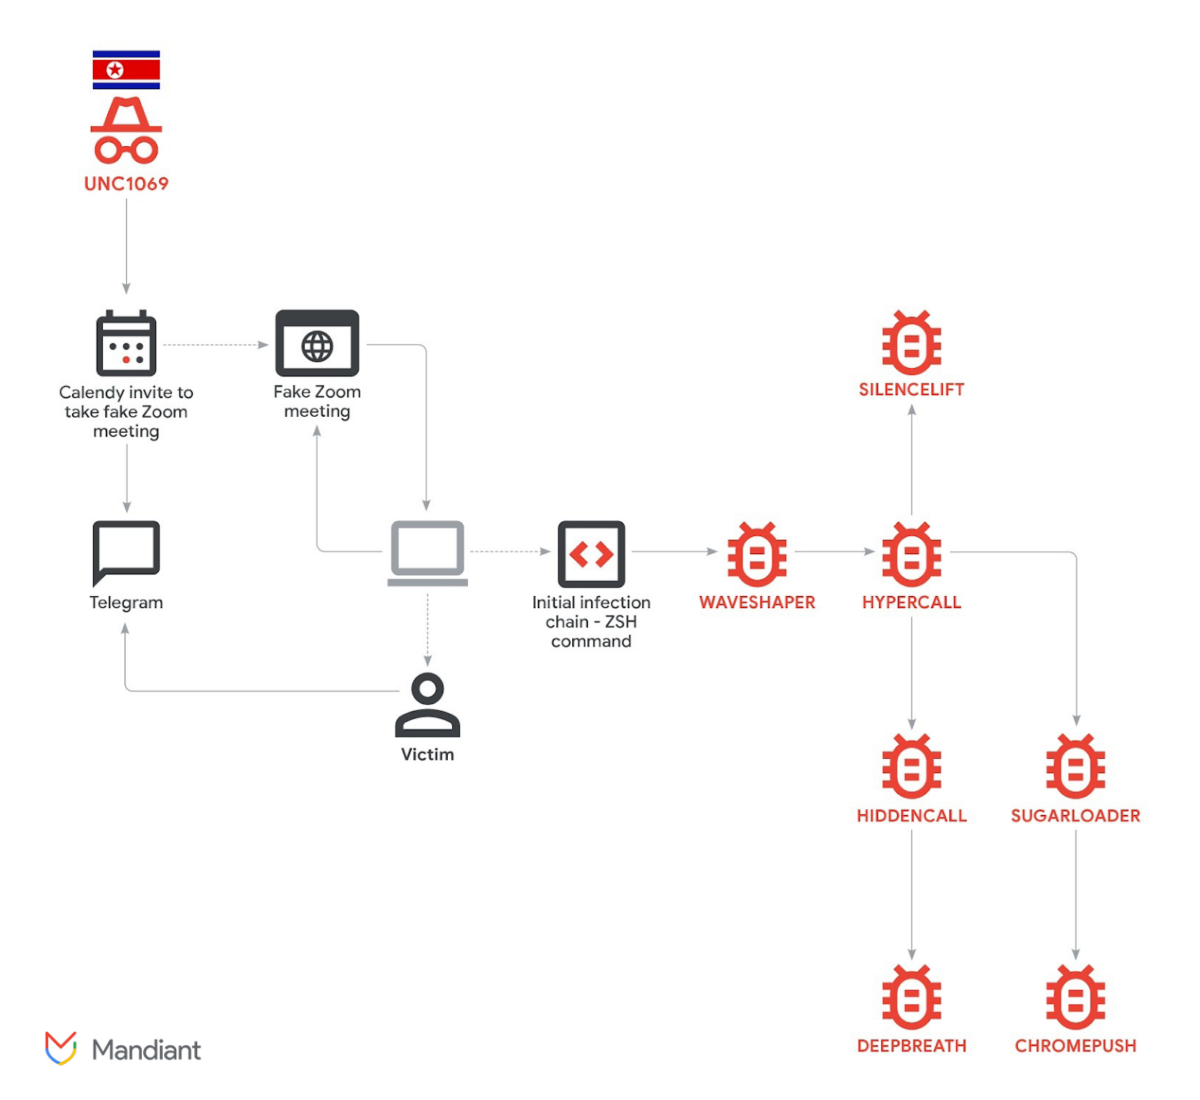 Chaîne d'attaque. Source : Google Cloud
Les attaquants ont créé l’impression de problèmes audio pendant la réunion pour justifier l’étape suivante. Ils ont demandé à la victime d’exécuter des commandes de dépannage sur son appareil. Ces commandes, adaptées à la fois pour les systèmes macOS et Windows, ont secrètement initié la chaîne d’infection. En conséquence, plusieurs composants malveillants ont été activés.
Mandiant a identifié sept types distincts de logiciels malveillants utilisés lors de l’attaque. Les outils étaient conçus pour accéder au trousseau et voler les mots de passe, récupérer les cookies de navigateur et les informations de connexion, accéder aux informations de session Telegram, et obtenir d’autres fichiers privés.
Les enquêteurs ont estimé que l’objectif était double : permettre le vol potentiel de crypto et collecter des données pouvant soutenir de futures attaques d’ingénierie sociale. L’enquête a révélé un volume inhabituellement important d’outils déposés sur un seul hôte.
Les clusters d’escroqueries liés à l’IA montrent une efficacité opérationnelle accrue
L’incident s’inscrit dans un schéma plus large. Les acteurs liés à la Corée du Nord ont siphonné plus de 300 millions de dollars en se faisant passer pour des figures de confiance du secteur lors de réunions frauduleuses sur Zoom et Microsoft Teams.
L’ampleur de l’activité tout au long de l’année a été encore plus frappante. Comme rapporté par Cryptopolitan, les groupes de menace nord-coréens étaient responsables de 2,02 milliards de dollars d’actifs numériques volés en 2025, soit une augmentation de 51% par rapport à l’année précédente.
Chainalysis a également révélé que les clusters d’escroqueries liés à des fournisseurs de services d’IA présentent une meilleure efficacité opérationnelle que ceux qui n’ont pas de tels liens. Selon l’entreprise, cette tendance suggère un avenir où l’IA deviendra un composant standard de la plupart des opérations d’escroquerie.
Dans un rapport publié en novembre dernier, le Google Threat Intelligence Group (GTIG) a noté l’utilisation par l’acteur de menace d’outils d’intelligence artificielle générative, tels que Gemini. Ils les utilisent pour produire des supports d’appât et d’autres messages liés à la crypto dans le cadre de leurs efforts pour soutenir leurs campagnes d’ingénierie sociale.
Depuis au moins 2023, le groupe a délaissé les techniques de spear-phishing et la finance traditionnelle (TradFi) au profit de l’industrie Web3, telles que les échanges centralisés (CEX), les développeurs de logiciels dans les institutions financières, les entreprises de haute technologie et les individus dans les fonds de capital-risque.
Google.
Le groupe a également été observé tentant de détourner Gemini pour développer du code afin de voler des actifs crypto. Ils utilisent également des images et vidéos deepfake imitant des individus du secteur crypto dans leurs campagnes pour distribuer un backdoor appelé BIGMACHO aux victimes en le faisant passer pour un kit de développement logiciel (SDK) Zoom.



