
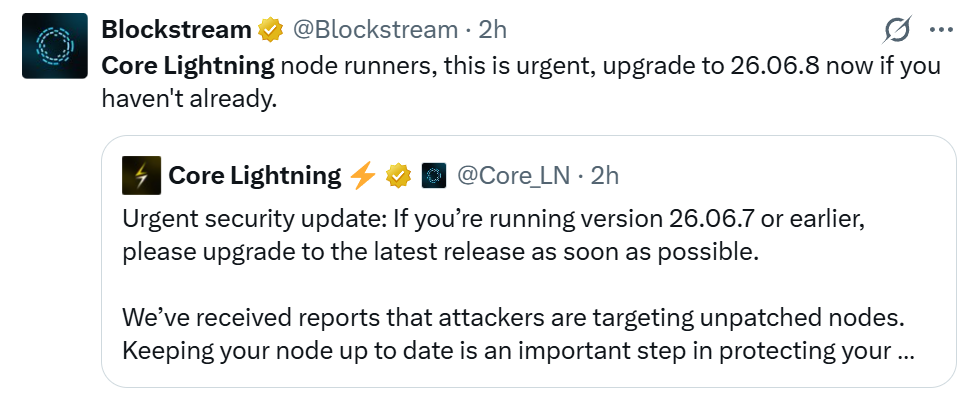
Core Lightning warnt davor, dass Angreifer ungepatchte Bitcoin-Knoten ins Visier nehmen.

Das Team hinter Core Lightning, einer Open-Source-Knotensoftware für das Bitcoin Lightning Network, hat Betreiber, die ältere Versionen nutzen, nach Berichten über Angriffe auf nicht gepatchte Knoten dringend zum sofortigen Upgrade aufgefordert.
Core Lightning gab nicht an, welche Schwachstellen von den Angreifern ausgenutzt werden oder welche potenziellen Auswirkungen dies haben könnte. Cointelegraph hat Core Lightning um eine Stellungnahme gebeten.
Am 16. September teilte Core Lightning mit, dass Berichte über ein mögliches Problem untersucht werden, das experimentelle Funktionen in Core Lightning betrifft und Auswirkungen auf Nutzerfonds haben könnte. Etwa sechs Tage später wurde dann Version 26.06.8 veröffentlicht.
Das Update vom 22. September brachte Fehlerbehebungen sowie Patches für „Schwachstellen, die von mehreren Quellen verantwortungsbewusst gemeldet wurden“. In den Release Notes werden das Bitcoin Red Team und 12 weitere namentlich genannte Einzelpersonen und Gruppen sowie anonyme Hinweisgeber erwähnt.
Einige der Fehlerbehebungen betrafen Schwachstellen, durch die die Knoten der Absender abstürzen konnten, Anfragen, die im REST-Interface den Speicher erschöpfen konnten, sowie einen Channel-Closing-Bug, durch den Nutzer ihre Gelder an eine Penalty verlieren konnten, so das Änderungsprotokoll.
Allerdings wurden in der Veröffentlichung bewusst einige Tests zurückgehalten, um es Angreifern zu erschweren, Schwachstellen durch Reverse Engineering auszunutzen, während Betreiber upgraden.
Im August teilte Core Lightning mit, dass an einer koordinierten Lösung gearbeitet wird, nachdem in den vergangenen Wochen eine große Anzahl von KI-generierten Common Vulnerabilities and Exposures (CVE)-Berichten bewertet wurde.
Zwei Tage später wurde die Version 26.06.7 veröffentlicht, um die bestätigten Schwachstellen zu beheben.
Haftungsausschluss: Der Inhalt dieses Artikels gibt ausschließlich die Meinung des Autors wieder und repräsentiert nicht die Plattform in irgendeiner Form. Dieser Artikel ist nicht dazu gedacht, als Referenz für Investitionsentscheidungen zu dienen.
Das könnte Ihnen auch gefallen
Krypto-Preise
Mehr


