Державні хакери Північної Кореї націлюються на криптовалютні компанії, використовуючи кілька унікальних видів шкідливого програмного забезпечення разом з різноманітними шахрайськими схемами, включаючи фальшиві зустрічі в Zoom.
Відомий як UNC1069 зловмисник, пов'язаний з Північною Кореєю, був помічений у націлюванні на криптовалютний сектор з метою викрадення конфіденційних даних із систем Windows та macOS, кінцева мета — сприяння фінансовим крадіжкам.
Вважається, що UNC1069 був активним з квітня 2018 року. У нього є історія проведення кампаній соціальної інженерії з метою фінансової вигоди, використовуючи фальшиві запрошення на зустрічі та видаючи себе за інвесторів від імені авторитетних компаній.
Фальшива Zoom-зустріч розповсюджує шкідливе ПЗ на крипто-компанію
У своєму останньому звіті дослідники Google Mandiant докладно описали своє розслідування інциденту, спрямованого проти FinTech-компанії у крипто-індустрії. За словами слідчих, вторгнення почалося з компрометації облікового запису Telegram, що належав керівнику криптовалютної компанії.
Зловмисники використали викрадений профіль, щоб зв'язатися з жертвою. Вони поступово вибудовували довіру, перш ніж надіслати запрошення через Calendly на відеозустріч. Посилання на зустріч перенаправляло ціль на фейковий домен Zoom, розміщений на інфраструктурі, яку контролюють зловмисники.
Під час дзвінка жертва повідомила, що бачила нібито deepfake-відео CEO іншої крипто-компанії.
“Хоча Mandiant не вдалося отримати судово-медичних доказів для незалежного підтвердження використання AI-моделей у цьому конкретному випадку, описана схема схожа на раніше публічно задокументований інцидент із подібними характеристиками, де також нібито використовувалися deepfake-технології,” йдеться у звіті.
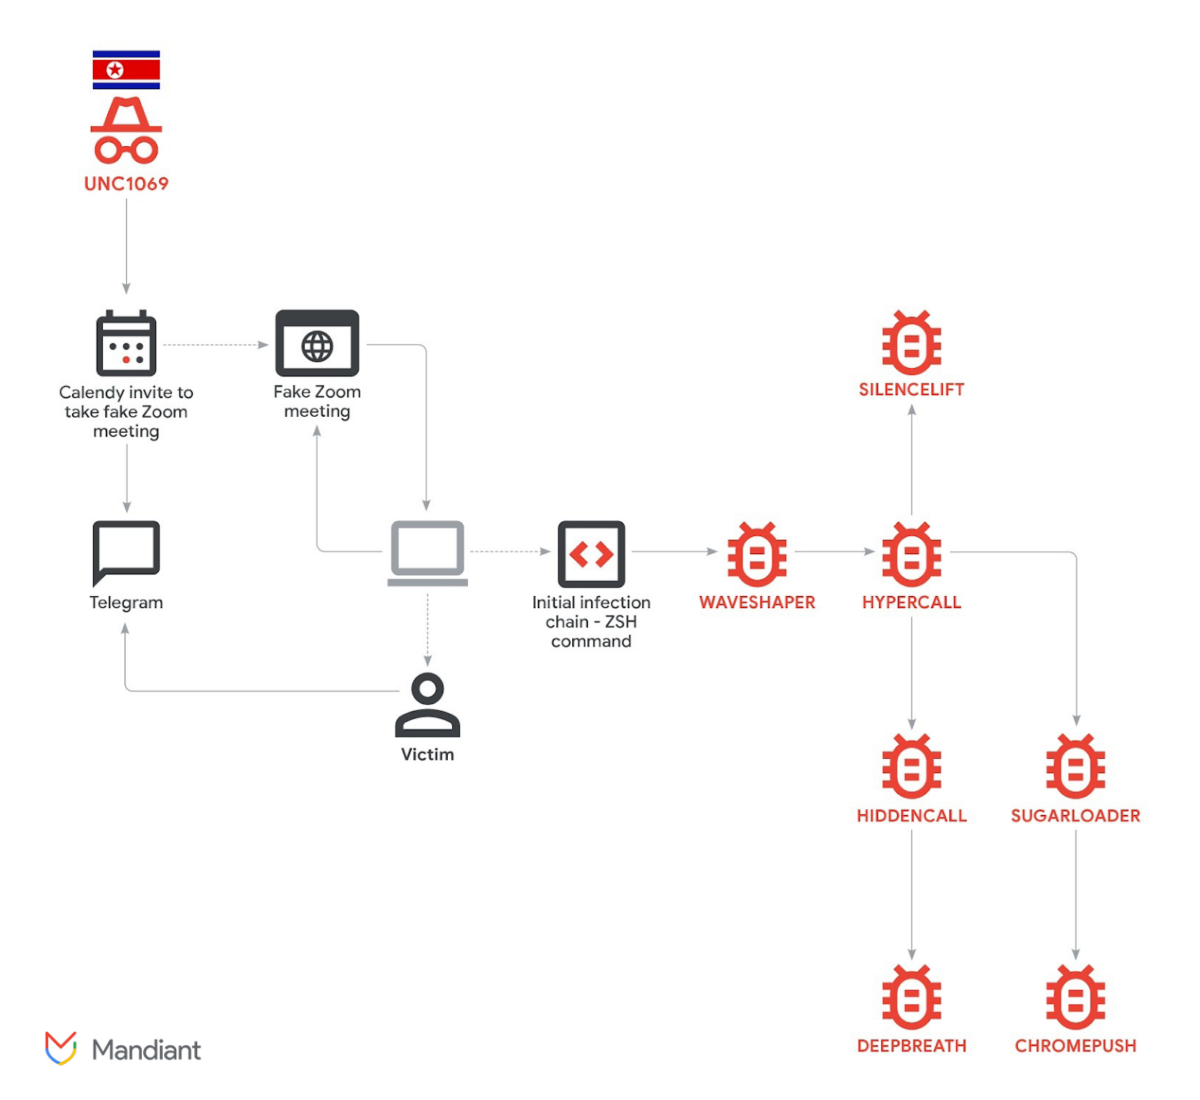 Ланцюжок атаки. Джерело: Google Cloud
Зловмисники створили враження про проблеми зі звуком під час зустрічі, щоб виправдати наступний крок. Вони інструктували жертву виконати команди для усунення несправностей на її пристрої. Ці команди, адаптовані для систем macOS і Windows, таємно ініціювали ланцюжок зараження. В результаті активувалося кілька компонентів шкідливого ПЗ.
Mandiant ідентифікував сім різних типів шкідливого ПЗ, використаних під час атаки. Інструменти були створені для доступу до keychain і викрадення паролів, отримання cookies браузера та інформації для входу, доступу до сесійної інформації Telegram та інших приватних файлів.
Слідчі визначили, що метою було двояке завдання: надати можливість потенційної крадіжки криптоактивів і зібрати дані, які можуть підтримати майбутні атаки соціальної інженерії. Розслідування виявило незвично великий обсяг інструментів, завантажених на один хост.
Шахрайські кластери, пов'язані з AI, мають вищу операційну ефективність
Цей інцидент є частиною ширшої тенденції. Актори, пов'язані з Північною Кореєю, привласнили понад $300 мільйонів, видаючи себе за довірених представників галузі під час фальшивих зустрічей у Zoom і Microsoft Teams.
Масштаби активності протягом року були ще більш вражаючими. Як повідомляє Cryptopolitan, північнокорейські хакерські групи відповідальні за крадіжку цифрових активів на суму $2,02 мільярда у 2025 році, що на 51% більше, ніж у попередньому році.
Chainalysis також зазначає, що шахрайські кластери, пов'язані з AI-провайдерами, демонструють більшу ефективність, ніж ті, що не мають таких зв'язків. За даними компанії, ця тенденція свідчить про майбутнє, у якому AI стане стандартним компонентом більшості шахрайських операцій.
У звіті, опублікованому минулого листопада групою Google Threat Intelligence Group (GTIG), відзначалося використання зловмисником генеративних інструментів штучного інтелекту (AI), таких як Gemini. Вони використовують їх для створення матеріалів-пасток та іншого криптоорієнтованого контенту в рамках своїх кампаній соціальної інженерії.
Принаймні з 2023 року група перейшла від фішингових технік і цілей у традиційних фінансах (TradFi) до сфери Web3, таких як централізовані біржі (CEX), розробники програмного забезпечення у фінансових установах, високотехнологічні компанії та окремі особи у венчурних фондах.
Google.
Також було помічено спроби групи неправомірно використовувати Gemini для створення коду з метою викрадення криптоактивів. Вони також використовують deepfake-зображення та відеоприманки, що імітують представників криптоіндустрії, у своїх кампаніях для поширення бекдору під назвою BIGMACHO, видаючи його за Zoom software development kit (SDK).