

-
В результате эксплойта Aperture Finance было выведено $3,67 млн после того, как злоумышленники атаковали уязвимые смарт-контракты V3 и V4.
-
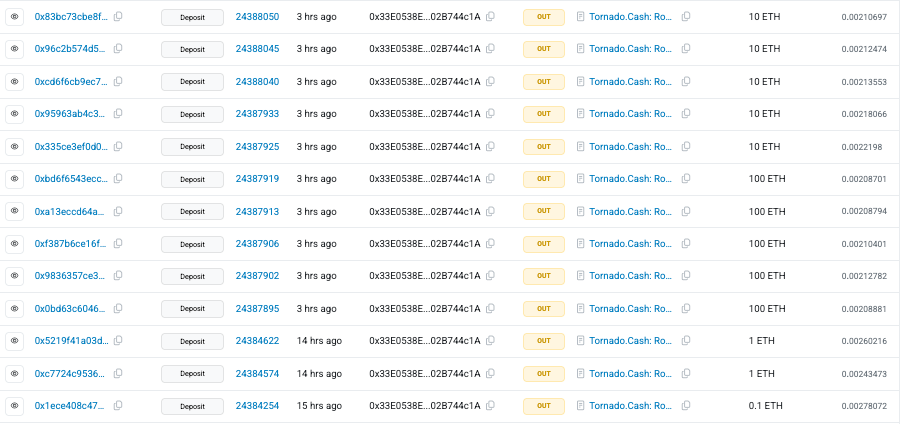
Связанные с взломом кошельки позднее перевели 1 242 ETH на сумму $2,4 млн в Tornado Cash для отмывания средств.
-
Команды по кибербезопасности призвали пользователей отозвать разрешения ERC20 и позиции ликвидности, связанные с скомпрометированными адресами контрактов.
DeFi-платформа Aperture Finance подверглась серьезному взлому безопасности, потеряв около $3,67 млн в результате эксплойта смарт-контракта. Компания по блокчейн-безопасности PeckShield сообщила, что хакер активно перемещает похищенные средства через Tornado Cash, сервис для смешивания транзакций и обеспечения анонимности.
Эти события вызвали новые опасения по поводу возврата средств и причин самого взлома.
Как произошёл эксплойт Aperture Finance
По данным PeckShield, взлом Aperture Finance произошёл 25 января 2026 года из-за уязвимости в смарт-контрактах V3 и V4, а также существующих разрешений пользователей на токены.
На DeFi-платформах пользователи часто разрешают контрактам проводить операции с их токенами ERC-20 или NFT позиций ликвидности, чтобы автоматизировать сделки и стратегии. Но в данном случае эксплойтер обнаружил изъян в обработке этих разрешений и вызовов функций в контракте.
Вместо взлома кошельков или кражи приватных ключей злоумышленник использовал логику самого контракта для несанкционированного перевода активов.
Поскольку многие пользователи уже предоставили разрешения, злоумышленник мог перемещать средства без новых подписей. Это позволило ему вывести активы, связанные с одобренными токенами и позициями ликвидности.
Перемещение средств в Tornado Cash после взлома
В результате было выведено $3,67 млн; злоумышленник сконвертировал значительную часть в ETH и отправил около 1 242 ETH в Tornado Cash, чтобы скрыть следы.
Злоумышленники часто используют миксеры, такие как Tornado Cash, чтобы скрыть происхождение похищенной криптовалюты и затруднить отслеживание. Средства были отправлены несколькими небольшими транзакциями, включая партии по 10 и 100 ETH — это распространённая практика для избегания внимания.
- Читайте также :
- ,
Пользователям рекомендовано отозвать разрешения на токены и NFT
После эксплойта команда Aperture Finance выпустила экстренное уведомление и поделилась списком затронутых адресов контрактов. Также пользователям было настоятельно рекомендовано срочно отозвать все разрешения на токены ERC-20 и позиции ликвидности ERC-721, связанные с этими опасными адресами.
Разрешения кошелька позволяют смарт-контрактам перемещать средства пользователя, и если они остаются активными, ими могут злоупотребить после компрометации контракта.
Не пропустите важное в мире криптовалют!
Будьте в курсе последних новостей, экспертных анализов и оперативных обновлений о трендах в Bitcoin, альткоинах, DeFi, NFT и многом другом.
Часто задаваемые вопросы
Хакеры воспользовались уязвимостью в смарт-контрактах платформы, используя уже существующие разрешения пользователей на токены для перемещения активов без кражи приватных ключей.
Пользователям следует немедленно отозвать все разрешения на токены и позиции ликвидности, связанные с затронутыми адресами контрактов, чтобы предотвратить дальнейшие потери.
Сервисы вроде Tornado Cash скрывают цепочку транзакций, что затрудняет отслеживание и возврат похищенной криптовалюты после взлома.
Нет. Эксплойт использовал разрешения смарт-контрактов; ваши приватные ключи остались в безопасности, но ваши одобренные средства были под угрозой.



