
Carteira, alerta e pontos fracos

O mais importante são os hábitos básicos de segurança.
O mais importante são os hábitos básicos de segurança.
Autor: Prathik Desai
Tradução: Block unicorn
Tudo começa com uma mensagem. A identidade visual da marca parece confiável, o logo está de acordo com o esperado, o perfil do LinkedIn mostra que vocês têm alguns contatos em comum. O recrutador diz que encontrou seu projeto no GitHub e quer te oferecer uma oportunidade de trabalho contratual em uma empresa bem financiada, que combina IA com protocolos DeFi. Você dá uma olhada rápida no site deles. O design é limpo e fluido, o conteúdo é confiável, mas todos os lugares que você esperava estão cheios de jargões técnicos. O site tem um teste de triagem, enviado como um arquivo ZIP.
Você descompacta e executa o instalador imediatamente — um aviso de autorização de carteira pisca rapidamente na tela. Sem pensar, você clica em confirmar. Nada acontece, o computador não trava. Cinco minutos depois, sua carteira Solana está vazia.
Isso não é imaginação. Esse é praticamente o fluxo completo de inúmeros ataques registrados em 2025 por especialistas em análise de blockchain, ligados a grupos de hackers norte-coreanos. Eles usam recrutamento falso, arquivos de teste infectados com trojans e malwares para invadir carteiras.
No artigo de hoje, vou te mostrar a evolução das técnicas de ataque em criptomoedas em 2025 e como se proteger contra alguns dos ataques on-chain mais comuns.
Agora vamos ao que interessa.
A maior mudança nos ataques hackers de cripto em 2025
De janeiro a setembro de 2025, hackers ligados à Coreia do Norte já roubaram mais de 2 bilhões de dólares em criptomoedas. Segundo a empresa de análise de blockchain Elliptic, 2025 já se tornou o ano com o maior valor registrado em crimes envolvendo ativos digitais.
A maior perda individual veio do ataque à exchange Bybit em fevereiro, que resultou em um prejuízo de 1.4 bilhões de dólares para a exchange de criptomoedas. O valor total de ativos cripto roubados pelo regime norte-coreano já ultrapassa 6 bilhões de dólares.
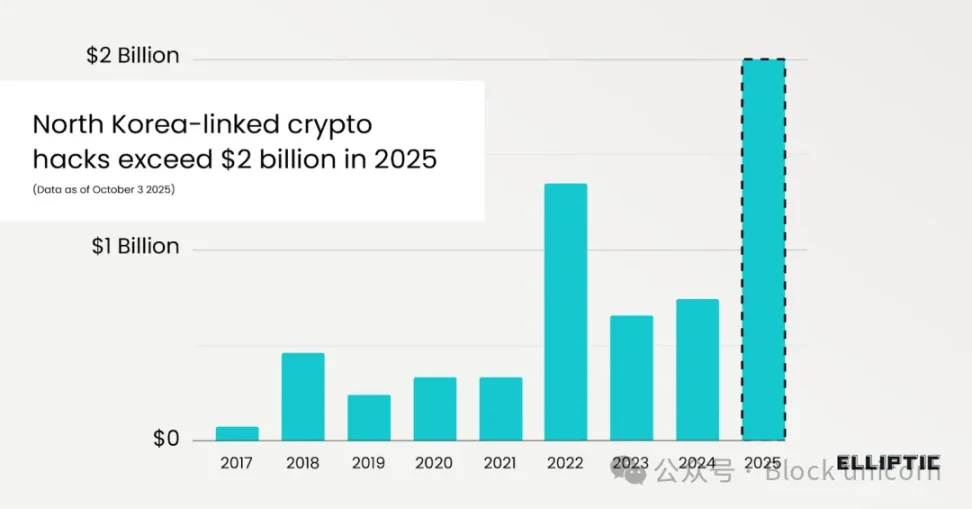
Além dos números impressionantes, o mais notável no relatório da Elliptic é a mudança nas formas de exploração de vulnerabilidades em cripto. O relatório aponta que “a maioria dos ataques hackers em 2025 foi realizada por meio de ataques de engenharia social”, o que contrasta fortemente com os casos anteriores em que a Coreia do Norte roubava grandes quantias comprometendo infraestruturas. Exemplos incluem os infames ataques à Ronin Network em 2022 e 2024, e o ataque ao The DAO em 2016.
Hoje, as vulnerabilidades de segurança migraram da infraestrutura para o fator humano. O relatório da Chainalysis também aponta que o vazamento de chaves privadas foi responsável pela maior parte dos roubos de criptomoedas em 2024 (43,8%).
Está claro que, à medida que as criptomoedas evoluem e a segurança nos protocolos e no nível da blockchain se fortalece, os atacantes têm mais facilidade em mirar nas pessoas que detêm as chaves privadas.
Esses ataques também estão se tornando cada vez mais organizados, e não mais ataques aleatórios de indivíduos. Recentes comunicados do FBI e da CISA, além de reportagens, descreveram atividades de ataque ligadas à Coreia do Norte, combinando vagas falsas para engenheiros de cripto, softwares de carteira infectados com trojans e envenenamento de comunidades open source para executar ataques. Apesar das ferramentas usadas pelos hackers serem técnicas, o ponto de entrada do ataque é sempre o psicológico.
O caso do hack da Bybit é até agora o maior roubo individual de criptomoedas, mostrando como esses problemas acontecem em grandes operações. Quando cerca de 1.4 bilhões de dólares em Ethereum foram roubados de um cluster de carteiras, análises técnicas iniciais mostraram que os signatários não conferiram cuidadosamente o conteúdo das autorizações. A própria rede Ethereum executou transações válidas e assinadas, mas o erro foi humano.
Da mesma forma, no ataque à Atomic Wallet, um malware atacou a forma como as chaves privadas eram armazenadas nos computadores dos usuários, resultando no desaparecimento de ativos cripto avaliados entre 35 milhões e 100 milhões de dólares.
Você vai perceber que, em muitos casos, é assim que acontece. Quando as pessoas não conferem o endereço da carteira ao transferir fundos, ou armazenam chaves privadas com baixíssimo nível de segurança, o protocolo em si pouco pode fazer.
Autocustódia não é infalível
O princípio “se não são suas chaves privadas, não são suas moedas” ainda vale, mas o problema é que as pessoas param de pensar depois disso.
Nos últimos três anos, muitos usuários transferiram fundos para fora das exchanges, tanto por medo de outro colapso como o da FTX quanto por convicção ideológica. Nos últimos três anos, o volume acumulado de negociações em exchanges descentralizadas (DEX) mais que dobrou, de 3.2 trilhões de dólares para 11.4 trilhões de dólares.
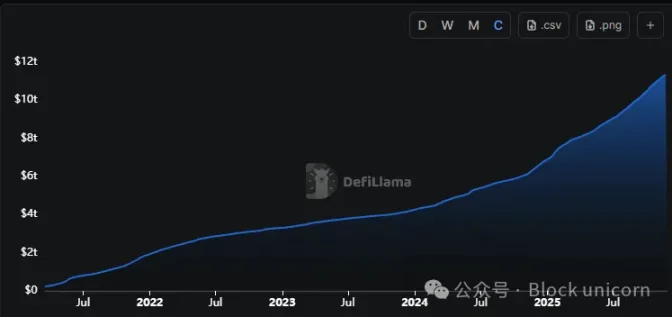
Embora à primeira vista a cultura de segurança tenha melhorado, o risco foi transferido das medidas de custódia para um cenário caótico de autossuficiência do usuário. Extensões de navegador no computador, frases-semente salvas em conversas de celular ou rascunhos de e-mail, e chaves privadas guardadas em aplicativos de notas não criptografados, não oferecem proteção real contra ameaças ocultas.
A autocustódia visa resolver o problema da dependência: não depender mais de exchanges, custodiante ou qualquer terceiro que possa congelar saques ou simplesmente falir. Mas ainda não resolve o problema do “conhecimento”. A chave privada te dá controle, mas também te dá toda a responsabilidade.
Então, como resolver esse problema?
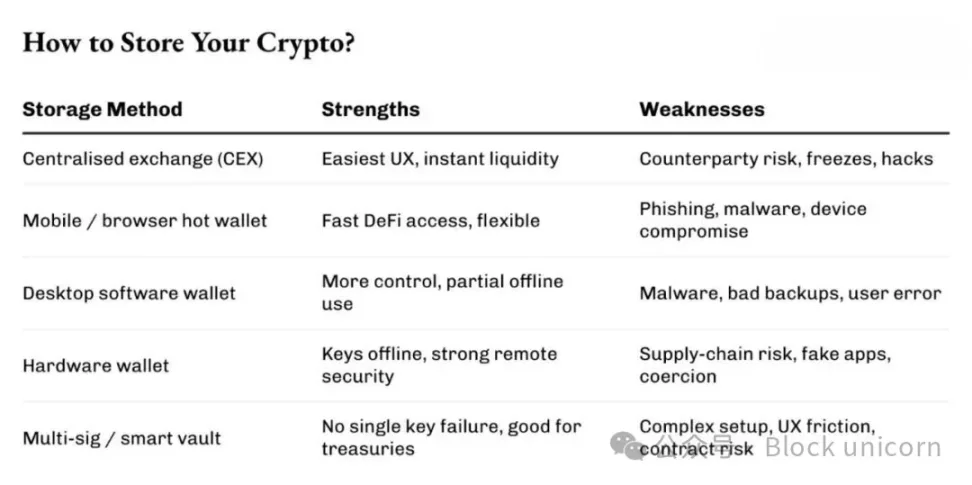
Carteiras hardware ajudam a reduzir atritos
O armazenamento a frio resolve parte do problema. Ele mantém seus ativos offline, guardados em um local semelhante a um cofre.
O problema está resolvido? Só em parte.
Ao remover as chaves privadas dos dispositivos comuns, as carteiras hardware eliminam o incômodo das extensões de navegador ou do “clique para confirmar transação”. Elas introduzem um mecanismo de confirmação física, que pode proteger o usuário.
Mas a carteira hardware é, no fim das contas, apenas uma ferramenta.
As equipes de segurança de vários provedores de carteiras são diretas quanto a isso. A Ledger relatou múltiplos casos de ataques de phishing usando sua marca, com extensões de navegador falsas e versões clonadas do Ledger Live. Essas interfaces são familiares o suficiente para baixar a guarda do usuário, mas em algum momento pedem a frase-semente. Uma vez exposta, as consequências são desastrosas.
Além disso, as pessoas podem ser induzidas a digitar a frase-semente em páginas falsas de atualização de firmware.
Portanto, o verdadeiro papel da carteira hardware é transferir a superfície de ataque, aumentar o atrito e, assim, reduzir a probabilidade de ataque. Mas ela não elimina totalmente o risco.
Separação é a chave
Para que a carteira hardware tenha máxima eficácia: compre apenas de canais oficiais ou confiáveis e mantenha a frase-semente totalmente offline e bem guardada.
Pessoas experientes do setor, incluindo equipes de resposta a incidentes, investigadores on-chain e engenheiros de carteiras, recomendam separar e diversificar riscos.
Uma carteira para uso diário, outra que quase nunca se conecta à internet. Pequenas quantias para experimentos e mineração DeFi, grandes quantias guardadas em cofres, acessíveis apenas após múltiplos passos.
Acima de tudo, o mais importante são os hábitos básicos de segurança.
Alguns hábitos aparentemente chatos podem ajudar muito. Não digite a frase-semente em sites, não importa o quão urgente seja o pop-up. Sempre confira o endereço completo na tela do hardware após copiar e colar. Pense duas vezes antes de aprovar qualquer transação que não tenha iniciado. Mantenha o ceticismo diante de links desconhecidos e mensagens de “suporte ao cliente” até que sejam verificados.
Nenhuma dessas medidas garante segurança absoluta, o risco sempre existirá. Mas cada passo extra reduz um pouco mais o risco.
Atualmente, para a maioria dos usuários, a maior ameaça não são vulnerabilidades zero-day, mas sim informações não conferidas, instaladores baixados e executados imediatamente porque a vaga de emprego parecia boa, e frases-semente anotadas no mesmo papel da lista de compras do supermercado.
Quando pessoas responsáveis por bilhões de dólares tratam esses riscos como ruído de fundo, eles acabam virando estudos de caso rotulados como “vulnerabilidades”.
Aviso Legal: o conteúdo deste artigo reflete exclusivamente a opinião do autor e não representa a plataforma. Este artigo não deve servir como referência para a tomada de decisões de investimento.
Talvez também goste
Roteiro do final de 2018: Federal Reserve continua aumentando as taxas de juros, mercado de ações dos EUA despenca 20% desde o pico de setembro, forçando o Federal Reserve a "mudar de direção" em janeiro.
O diretor de operações da Goldman Sachs acredita que o atual mercado de ações dos EUA está reencenando o cenário de aperto monetário e pressão sobre o mercado de ações visto no final de 2018. O Índice de Condições Financeiras da Goldman Sachs se apertou cerca de 8 pontos em duas semanas, atingindo o maior nível em um ano, e a venda do mercado se espalhou dos títulos de tecnologia para os setores defensivos. Ouro e ações caíram simultaneamente, o que pode refletir investidores vendendo ativos para levantar dinheiro, tornando o ouro um indicador chave para observar pressões de liquidez.

Operadores do Goldman Sachs “revivem o roteiro de 2018”: ainda me lembro claramente “daquele 24 de dezembro, quando clientes perguntaram por que estava caindo tanto? Eu realmente não sabia”
Brian Garrett apontou que o ajuste atual das ações dos EUA é semelhante à queda acentuada do quarto trimestre de 2018: o S&P 500 já completou 42% da queda do mesmo período daquele ano e o VIX está próximo do pico antes do Natal. Se o ritmo histórico se repetir, o fundo desta rodada pode aparecer em janeiro do próximo ano, mas o mercado de crédito e a política do Federal Reserve ainda não emitiram sinais claros de estabilização do fundo.
Anthropic (ANT.US) quase "quebrou", mas Claude bate à porta do "maior desafio matemático"! 17 milhões de linhas de código Lean apresentaram uma possível prova para a Conjectura de Riemann
No horário do leste dos EUA, em 20 de novembro, Anthropic atingiu a mínima intradiária de US$ 83,05 no segundo dia após sua estreia, apenas 5 centavos acima do preço de emissão de US$ 83, fechando em US$ 88,91, uma queda de 8,50%. No mesmo dia, o matemático da empresa Levante Alperg anunciou em seu site pessoal que ele e Claude encontraram uma prova candidata para a hipótese de Riemann, que tem intrigado a comunidade matemática há 167 anos, e publicaram aproximadamente 17 milhões de linhas de código formalizado em Lean.

Durante a queda acentuada das ações americanas, a empresa-mãe de GTA 6 registrou alta! O faturamento recorde de 3,79 bilhões de dólares no primeiro dia volta o foco de Wall Street para a próxima geração do GTA Online.
Os dados da Rentrak mostram que a bilheteria global de "Grand Theft Auto VI" também superou a do filme de maior bilheteria de todos os tempos, "Vingadores: Ultimato", cuja arrecadação mundial foi de aproximadamente US$ 2,94 bilhões.

Preços de criptomoedas
Mais


