-
L'exploit di Aperture Finance ha prosciugato 3,67 milioni di dollari dopo che gli attaccanti hanno preso di mira i contratti intelligenti V3 e V4 vulnerabili.
-
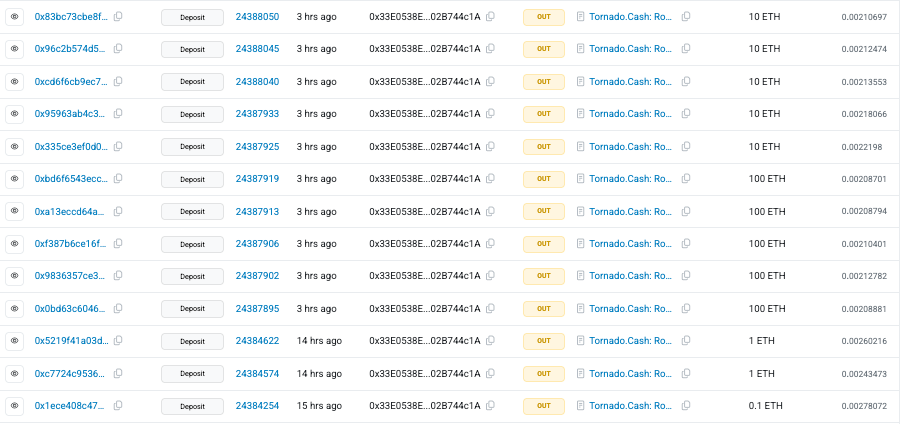
Wallet collegati all'attacco hanno poi spostato 1.242 ETH per un valore di 2,4 milioni di dollari su Tornado Cash per scopi di riciclaggio.
-
I team di sicurezza hanno invitato gli utenti a revocare le approvazioni ERC20 e delle posizioni di liquidità collegate agli indirizzi di contratto compromessi.
La piattaforma DeFi Aperture Finance ha subito una grave violazione della sicurezza, perdendo circa 3,67 milioni di dollari a causa di un exploit di smart contract. La società di sicurezza blockchain PeckShield mostra che l'hacker sta attivamente spostando i fondi rubati tramite Tornado Cash, un servizio di privacy-mixing.
L'attività ha sollevato nuove preoccupazioni riguardo al recupero dei fondi e alle modalità con cui si è verificato l'attacco.
Come è Avvenuto l'Exploit su Aperture Finance
Secondo PeckShield, l'attacco ad Aperture Finance è avvenuto il 25 gennaio 2026, a causa di una vulnerabilità nei suoi smart contract V3 e V4, combinata con le approvazioni di token già esistenti degli utenti.
Sulle piattaforme DeFi, gli utenti spesso consentono ai contratti di muovere i loro token ERC-20 o NFT di posizione di liquidità affinché le strategie e le operazioni possano essere eseguite automaticamente. In questo caso, però, l'attaccante ha trovato una falla nella gestione delle autorizzazioni e delle chiamate di funzione da parte del contratto.
Anziché violare i wallet o rubare chiavi private, l'attaccante ha sfruttato la logica interna del contratto per attivare trasferimenti di asset non autorizzati.
Poiché molti utenti avevano già concesso le autorizzazioni, l'attaccante ha potuto muovere i fondi senza necessità di nuove firme. Questo ha permesso il drenaggio di asset collegati ai token approvati e alle posizioni di liquidità.
Fondi Spostati su Tornado Cash Dopo l'Attacco
Tutto ciò ha portato all’estrazione di un valore pari a 3,67 milioni di dollari; l’attaccante ha convertito una grossa parte in ETH e ha inviato circa 1.242 ETH su Tornado Cash per nascondere le tracce.
Gli attaccanti spesso usano servizi di mixing come Tornado Cash per nascondere l'origine delle criptovalute rubate e rendere più difficile il tracciamento. I fondi sono stati inviati con molteplici transazioni di piccolo importo, inclusi lotti da 10 ETH e 100 ETH, un metodo comune per evitare attenzioni.
- Leggi anche:
- ,
Agli Utenti È Stato Chiesto di Revocare le Approvazioni di Token e NFT
In seguito all'exploit, il team di Aperture Finance ha pubblicato un avviso d'emergenza e condiviso una lista degli indirizzi di contratto compromessi. Ha inoltre avvertito gli utenti di revocare con urgenza sia le approvazioni di token ERC-20 sia quelle delle posizioni di liquidità ERC-721 collegate agli indirizzi a rischio.
Le approvazioni del wallet consentono agli smart contract di muovere i fondi degli utenti e, se lasciate attive, possono essere sfruttate dopo che un contratto viene compromesso.
Non Perderti Mai un Aggiornamento dal Mondo Crypto!
Rimani aggiornato con notizie in tempo reale, analisi di esperti e aggiornamenti sulle ultime tendenze di Bitcoin, altcoin, DeFi, NFT e altro ancora.
Domande Frequenti
Gli hacker hanno sfruttato una vulnerabilità negli smart contract della piattaforma, utilizzando le autorizzazioni già concesse dagli utenti per muovere asset senza rubare chiavi private.
Gli utenti dovrebbero immediatamente revocare tutte le approvazioni di token e posizioni di liquidità collegate agli indirizzi di contratto compromessi per prevenire ulteriori perdite.
Servizi come Tornado Cash oscurano le tracce delle transazioni, rendendo difficile tracciare e recuperare le criptovalute rubate dopo un attacco.
No. L'exploit ha abusato delle autorizzazioni degli smart contract; le tue chiavi private restano sicure, ma i fondi approvati erano a rischio.