
El hacker de Radiant Capital transfiere 10,8 millones de dólares a Tornado Cash

El hacker de Radiant Capital depositó recientemente 2.834 ETH en el protocolo mezclador Tornado Cash, un año después de haber explotado el pool de préstamos del proyecto, lo que resultó en una pérdida de 53 millones de dólares.
- Los hackers de Radiant Capital han lavado más de 10,8 millones de dólares en Ethereum a través de Tornado Cash, lo que dificulta cada vez más que las autoridades rastreen los fondos robados.
- Los investigadores sospechan que el grupo AppleJeus, vinculado a Corea del Norte, estuvo detrás del ataque a Radiant Capital, en el que los activos robados crecieron de 53 millones a casi 94 millones de dólares mediante operaciones posteriores.
Según la plataforma de monitoreo on-chain CertiK, el hacker ha lavado alrededor de 10,8 millones de dólares en Ethereum a través de la plataforma mezcladora Tornado Cash. Esta acción dificulta aún más que los investigadores on-chain y las autoridades rastreen los fondos robados, sumado al ETH adicional obtenido en operaciones y swaps previos a DAI.
De acuerdo con el gráfico de CertiK, los fondos fueron absorbidos originalmente de direcciones puente como Stargate Bridge, Synapse Bridge y Drift FastBridge, mostrando cómo los atacantes movieron inicialmente grandes cantidades de ETH (ETH) a una dirección intermediaria que comienza con 0x4afb.
Desde la billetera principal, los atacantes comenzaron a distribuir los fondos a través de una serie de transferencias más pequeñas. Un camino notable mueve 2.236 ETH de 0x4afb a 0x3fe4 antes de transferir los fondos a través de tres billeteras de Ethereum adicionales.
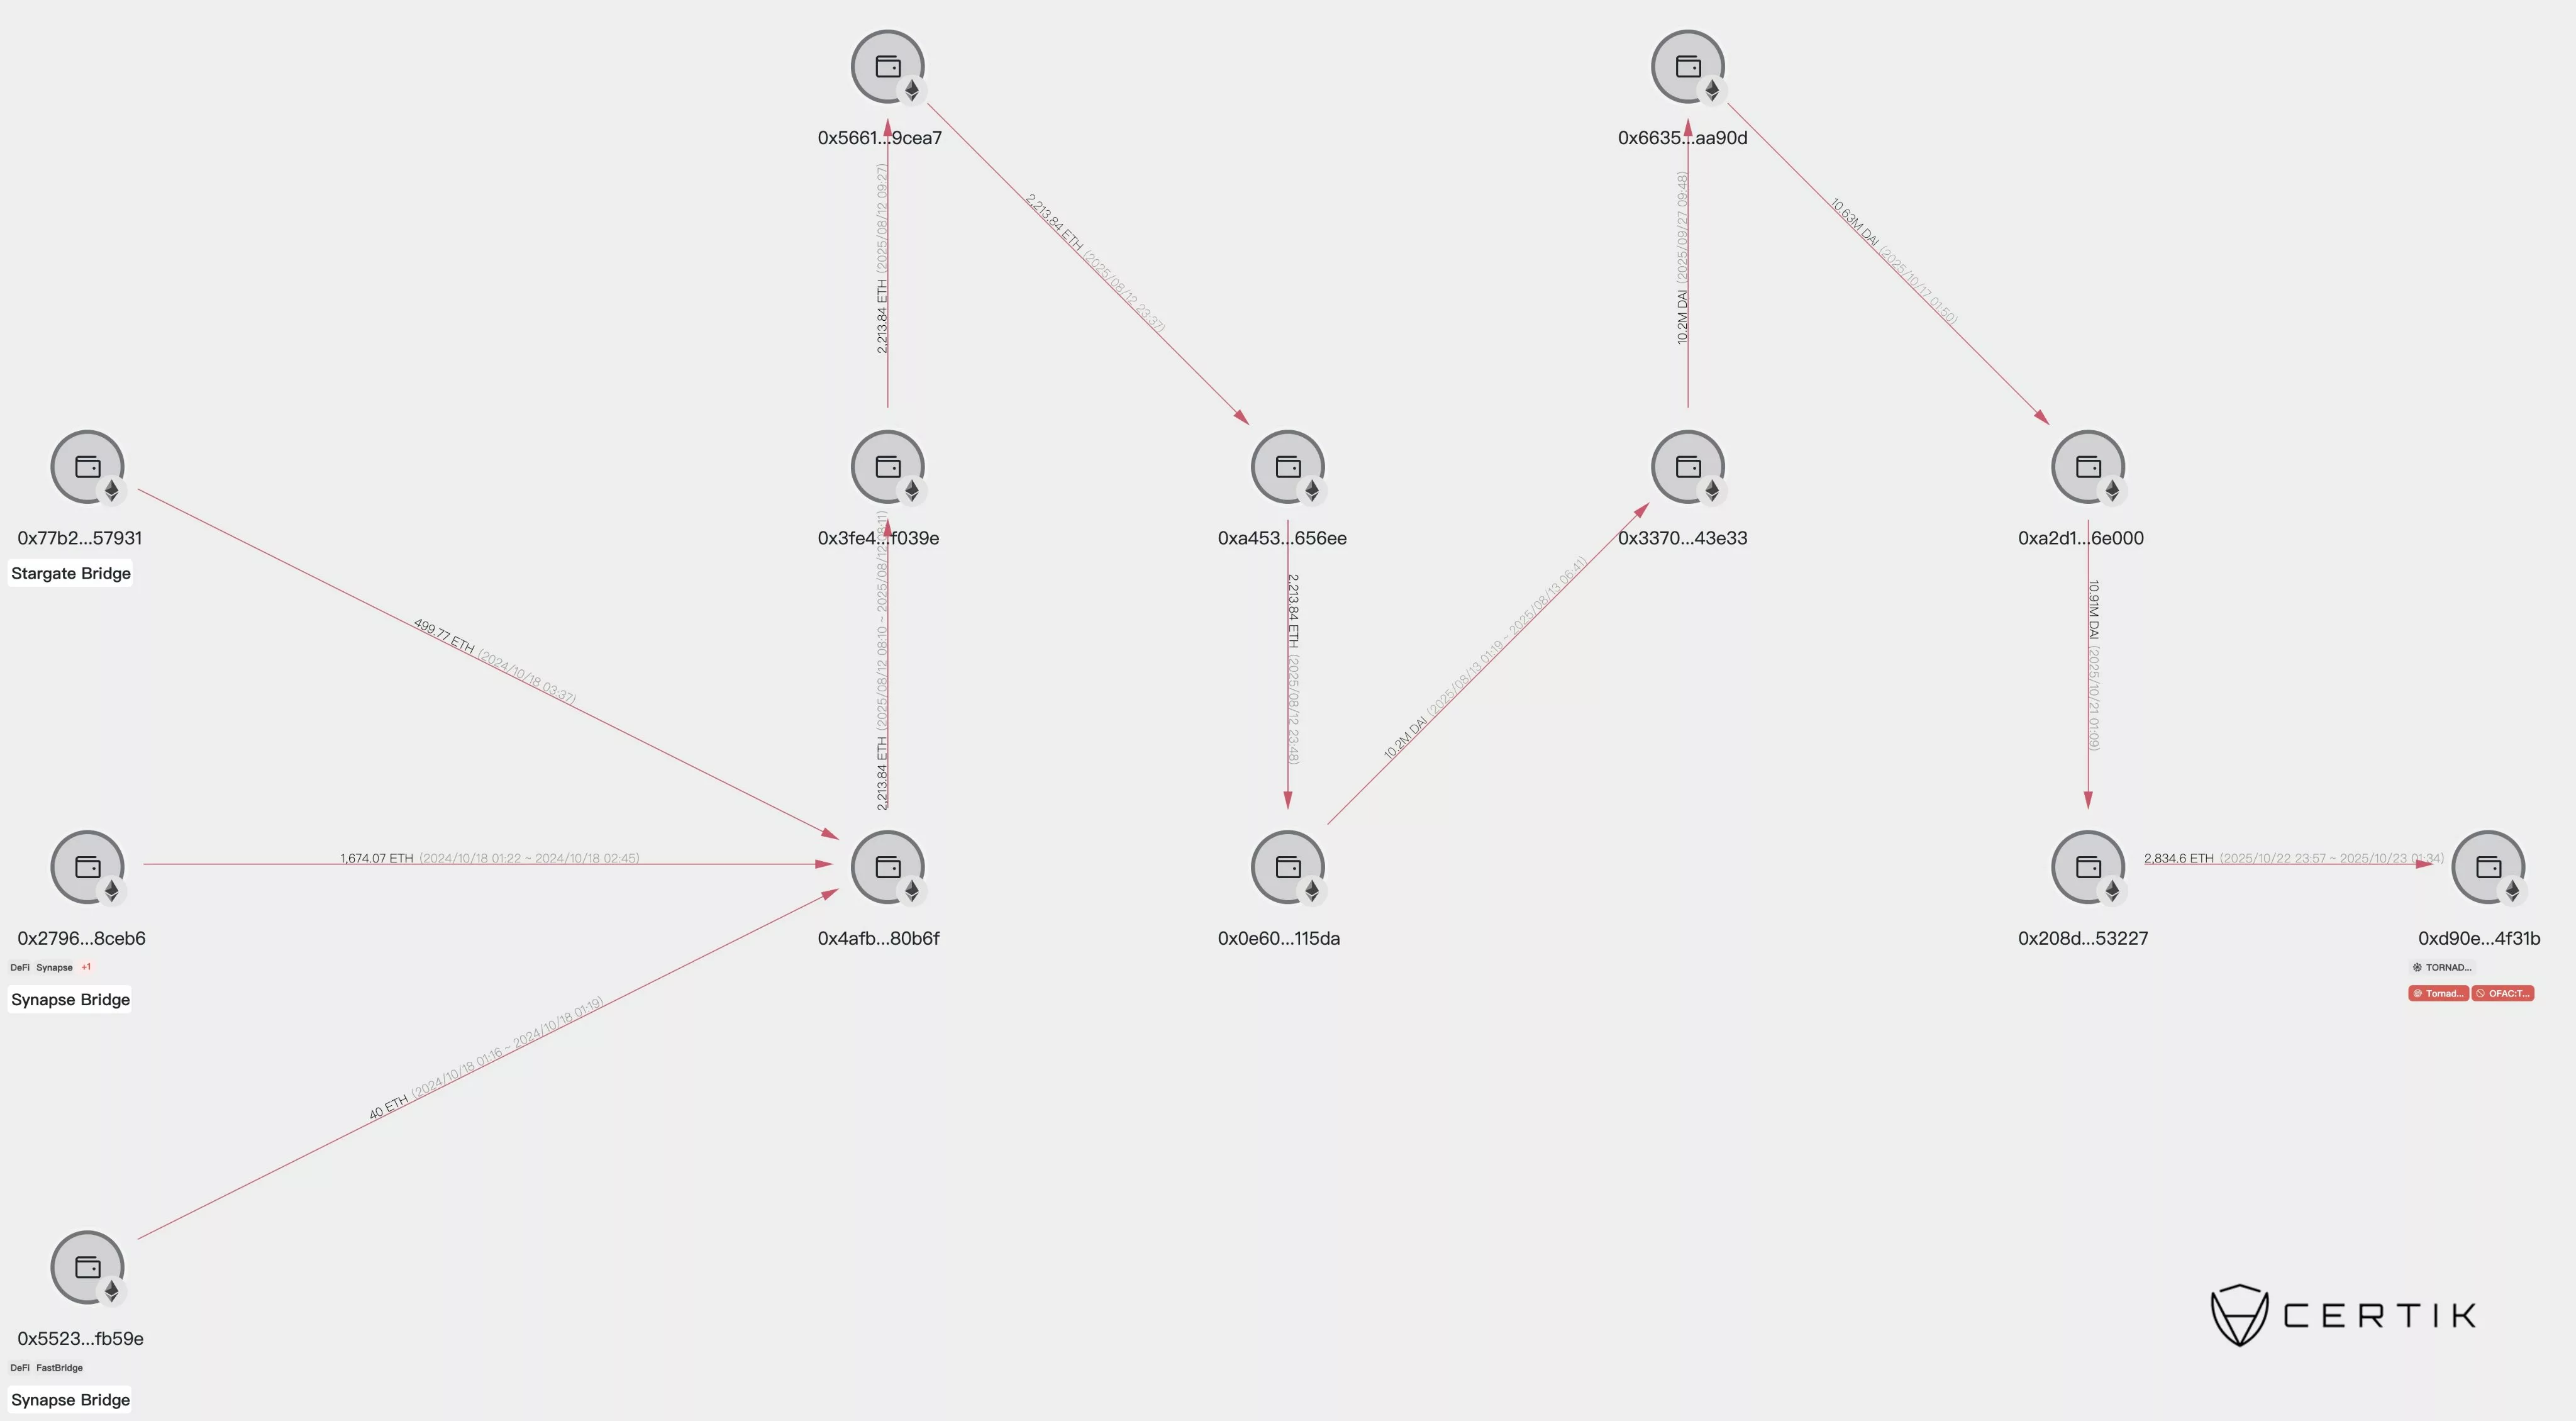 El hacker de Radiant Capital ha movido los fondos robados a través de una serie de billeteras antes de depositar parte de los fondos en Tornado Cash | Fuente: CertiK
En agosto de 2025, los hackers descargaron hasta 3.091 Ethereum y los intercambiaron por 13,26 millones de DAI (DAI) respaldados por USD. Posteriormente, los hackers movieron los tokens DAI a una serie de otras billeteras antes de volver a intercambiarlos por ETH. Luego, los hackers depositaron 2.834 ETH en el mezclador de criptomonedas Tornado Cash, haciéndolos prácticamente imposibles de rastrear.
Antes del depósito en Tornado Cash, los hackers de Radiant Capital poseían alrededor de 14.436 ETH y 35,29 millones de DAI, conformando un portafolio valorado en 94,63 millones de dólares.
Durante el último año, Radiant Capital ha estado trabajando con el FBI, Chainalysis y otras firmas de seguridad web3 como SEAL911 y ZeroShadow para recuperar los fondos robados tras el hackeo. Sin embargo, las posibilidades de recuperación siguen siendo escasas, especialmente ahora que los hackers han estado depositando fondos en plataformas mezcladoras de criptomonedas como Tornado Cash.
¿Qué le pasó a Radiant Capital?
El 16 de octubre de 2024, Radiant Capital sufrió un ataque a su pool de préstamos, lo que provocó una pérdida de 53 millones de dólares en las redes ARB (ARB) y BSC (BNB). El ataque fue uno de los exploits cripto más dañinos del año.
El atacante logró obtener el control de 3 de los 11 permisos de firmantes de las billeteras multifirma del sistema, reemplazando el contrato de implementación del pool de préstamos de Radiant para robar los fondos. Según se informa, el hacker utilizó un malware específico diseñado para infiltrarse en hardware macOS llamado INLETDRIFT.
Tras el robo, los fondos sustraídos se convirtieron en 21.957 ETH, valorados en 53 millones de dólares en ese momento. Posteriormente, el hacker logró multiplicar los fondos casi al doble, aumentando sus tenencias a 94 millones de dólares. En lugar de vender los fondos de inmediato, el hacker mantuvo el ETH durante casi diez meses, lo que permitió al explotador sumar 49,5 millones de dólares a los fondos robados inicialmente.
Según un informe post-mortem de Mandiant, se sospecha que el hacker tiene vínculos con Corea del Norte. Mandiant alegó que el ataque fue perpetrado por el grupo de hackers AppleJeus, un afiliado de la red de hackers de la RPDC.
Este incidente marcó la segunda brecha que Radiant Capital tuvo que enfrentar. A principios de ese año, el protocolo fue víctima de un exploit de flash loan menor de 4,5 millones de dólares.
Descargo de responsabilidad: El contenido de este artículo refleja únicamente la opinión del autor y no representa en modo alguno a la plataforma. Este artículo no se pretende servir de referencia para tomar decisiones de inversión.
También te puede gustar
Macron: Francia brindará ayuda militar a Arabia Saudita para proteger las instalaciones petroleras del puerto de Yanbu en el Mar Rojo
Macron afirmó que Francia enviará tropas a Yanbu y proporcionará sistemas de radar y de defensa. Subrayó que la misión de la operación es proteger las instalaciones de Yanbu y no intervenir en los conflictos regionales. El pasado viernes, dijo que tras la obstrucción del Estrecho de Ormuz, el oleoducto este-oeste de Arabia Saudita llegó a ser una ruta alternativa importante para el transporte, pero el suministro de crudo por dicho oleoducto se redujo considerablemente debido al ataque a Yanbu perpetrado por los hutíes de Yemen.
La desaceleración de los modelos de IA no necesariamente es negativa: las tres tendencias estructurales en los centros de datos tradicionales superan el aumento de las tasas de interés.
HSBC considera que la lógica de crecimiento de los centros de datos tradicionales está pasando de la iteración de modelos avanzados a la comercialización y expansión de la IA. El aumento de la demanda de procesamiento, la expansión del gasto de capital de las empresas de servicios en la nube, junto con restricciones más estrictas en energía y regulación, hacen que el escenario de oferta y demanda ajustada se mantenga hasta 2028. Incluso con el aumento de las tasas de interés, se espera que el crecimiento compuesto por acción de AFFO entre 2025 y 2028 alcance el 11%–12%, mostrando una fuerte resistencia en las ganancias.
¿Esta vez los bonos estadounidenses van a hacer colapsar las acciones estadounidenses?
El estratega de Bloomberg, Simon White, advirtió que el aumento de los rendimientos de los bonos del Tesoro de EE.UU. está pasando de un repunte "benigno" impulsado previamente por expectativas sobre las tasas de interés, a un incremento desordenado debido a la ampliación de la prima de plazo. Analistas del mercado señalan que el alza en las tasas de interés a largo plazo eleva tanto la tasa de descuento de las valoraciones de las acciones estadounidenses como el costo de financiamiento para las empresas, y además intensifica la presión de liquidación sobre los activos altamente apalancados. Si tasas de interés superiores al 5% se convierten en la nueva normalidad, las valoraciones de las acciones estadounidenses enfrentarán una presión continua a la baja.
Precios de las criptos
Más


